مفتاح مسرّب لدى مورد سمح بزرع إضافة مزيفة في كيرسر
قالت كيرسر في 13 نوفمبر 2026 إن مفتاح وصول كشفه مورد الاستدلال لديها فايرووركس إيه آي سمح للمهاجمين بزرع نسخ معدلة من إضافة Claude Code في متجرها في 29 أكتوبر، ووصلت إلى نحو 5,000 مستخدم كحد أقصى.
شاهد الشرح ثلاثي الأبعادأبرز النقاط
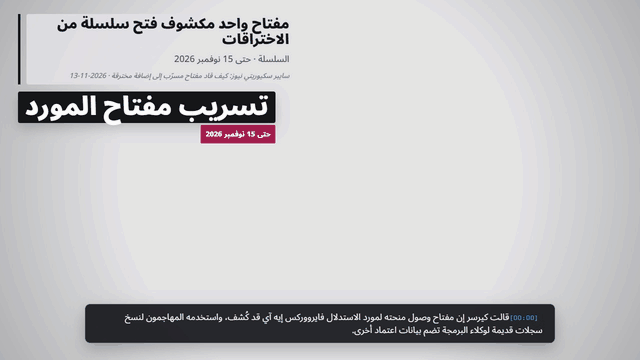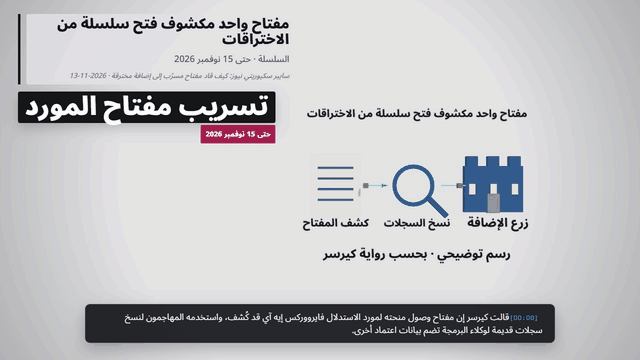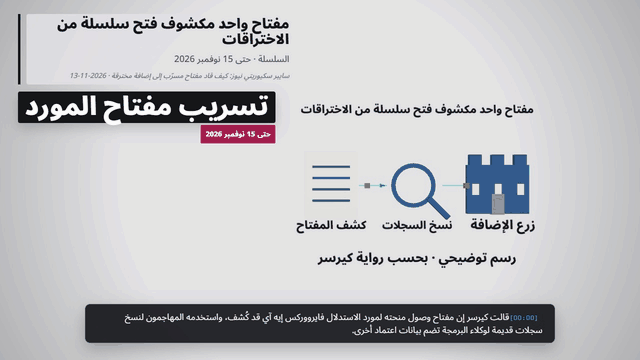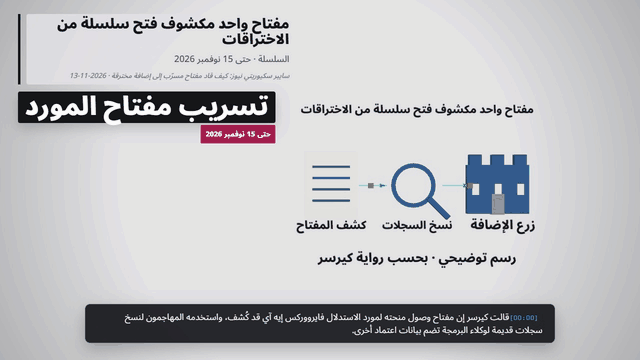
- كُشف مفتاح وصول منحته كيرسر لمورد الاستدلال فايرووركس إيه آي، وكان يتيح قراءة مساحة تخزين مشتركة نسخ منها المهاجم سجلات قديمة لوكلاء البرمجة تضم بيانات اعتماد أخرى.
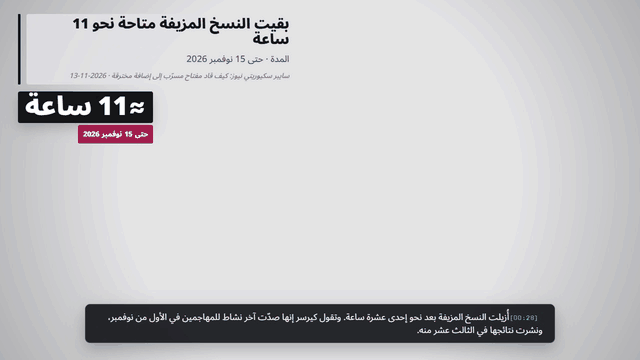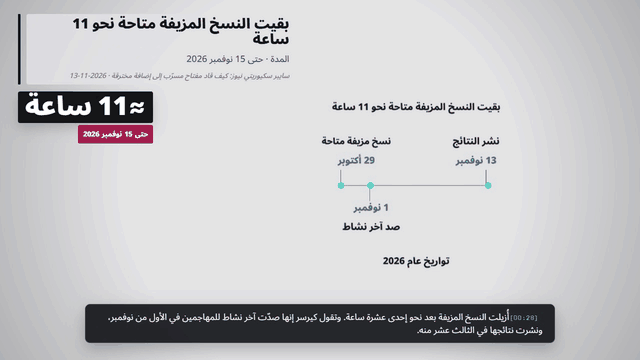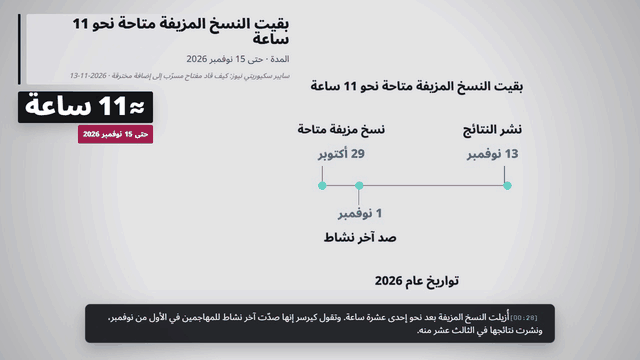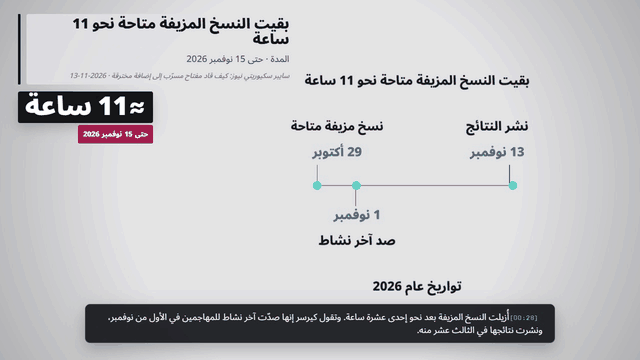
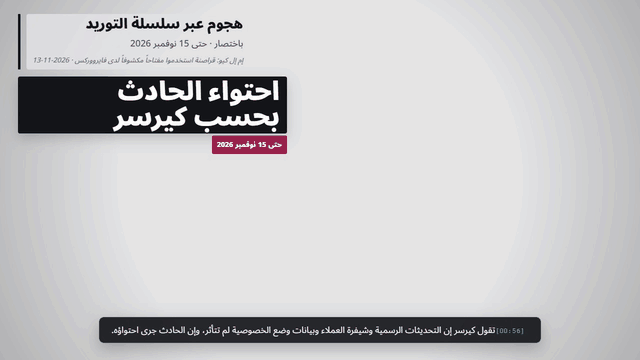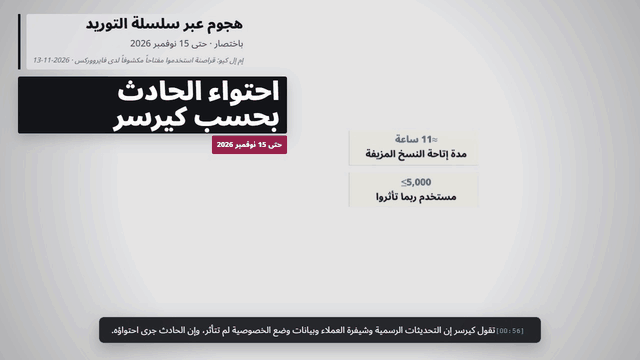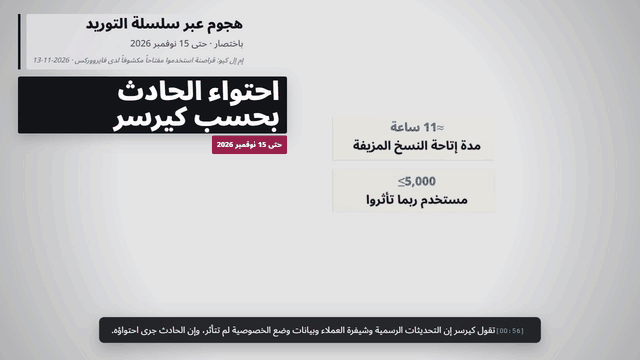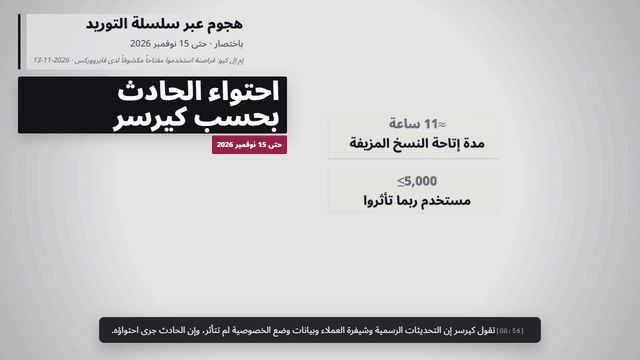
- وُضعت نسخ معدلة من إضافة Claude Code، الإصداران 2.1.312 و2.1.313 لنظامي ويندوز وماك، في ذاكرة التخزين المؤقت لمتجر كيرسر، وأُزيلت بعد نحو 11 ساعة.
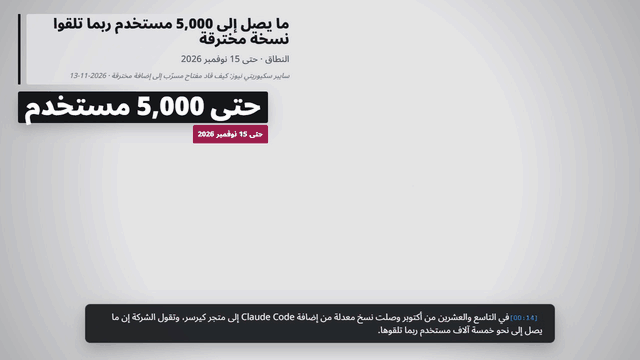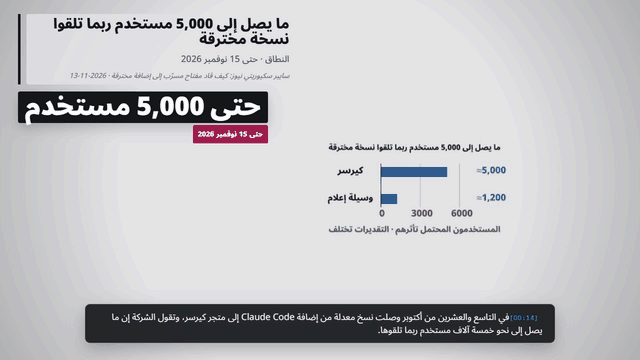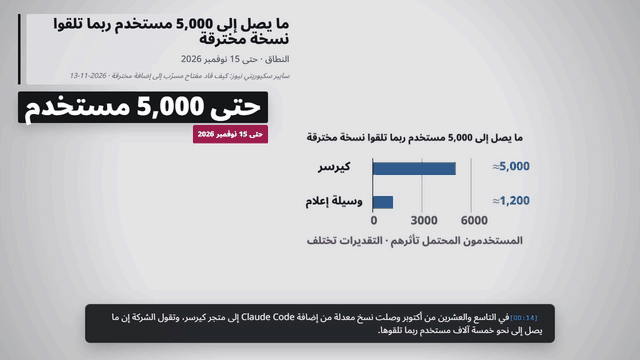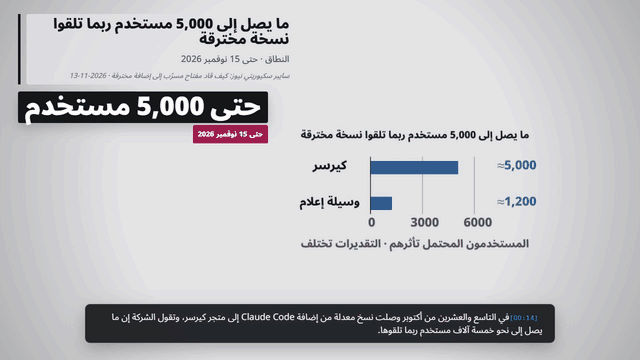
- تقول كيرسر إن ما يصل إلى نحو 5,000 مستخدم ربما تلقوا نسخة معدلة، فيما أفادت وسيلة إعلام بنحو 1,200 عملية تثبيت.
الأرقام والتواريخ
| الفترة | الرقم أو الحالة | المصدر |
|---|---|---|
| نقطة الدخول | كُشف مفتاح وصول منحته كيرسر لمورد الاستدلال فايرووركس إيه آي، وكان يتيح قراءة مساحة تخزين مشتركة نسخ منها المهاجم سجلات قديمة لوكلاء البرمجة تضم بيانات اعتماد أخرى. | سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13 |
| 29 أكتوبر | وُضعت نسخ معدلة من إضافة Claude Code، الإصداران 2.1.312 و2.1.313 لنظامي ويندوز وماك، في ذاكرة التخزين المؤقت لمتجر كيرسر، وأُزيلت بعد نحو 11 ساعة. | سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13 |
| المستخدمون | تقول كيرسر إن ما يصل إلى نحو 5,000 مستخدم ربما تلقوا نسخة معدلة، فيما أفادت وسيلة إعلام بنحو 1,200 عملية تثبيت. | سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13 |
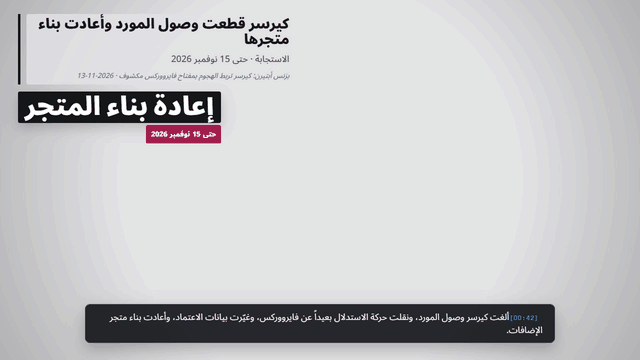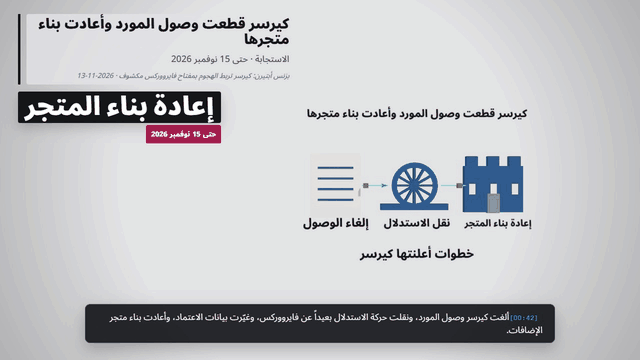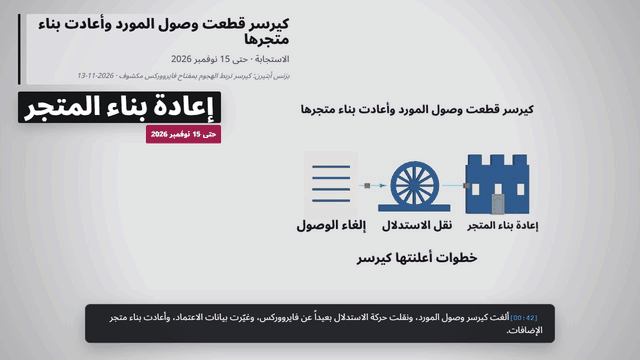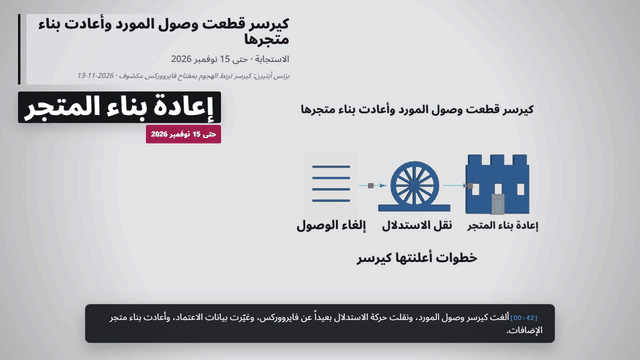
| الاستجابة | ألغت كيرسر وصول المورد، ونقلت حركة الاستدلال بعيداً عن فايرووركس، وغيّرت بيانات الاعتماد الداخلية، وأعادت بناء متجر الإضافات. وتقول إنها صدّت آخر نشاط في 1 نوفمبر. | بزنس أبتيرن: كيرسر تربط الهجوم بمفتاح فايرووركس مكشوف · 2026-11-13 |
ما الذي لم يتأثر؟
بحسب كيرسر، لم تتأثر الإصدارات الرسمية للتطبيق ولا مستودعات شيفرة العملاء ولا بيانات وضع الخصوصية. وكان الكود الخفي يجمع بيانات الجهاز والمستخدم ويحاول تثبيت باب خلفي دائم. المصدر والسياق.
ما الذي لا يزال مجهولاً؟
لم تشرح فايرووركس بالتفصيل كيف كُشف المفتاح، كما تختلف التقديرات الخارجية لعدد المتأثرين عن تقدير كيرسر. المصدر والسياق.
الرسوم والمخططات في الفيديو
أسئلة شائعة
كيف وصل المهاجمون إلى متجر كيرسر؟
كُشف مفتاح وصول منحته كيرسر لمورد الاستدلال فايرووركس إيه آي، وكان يتيح قراءة مساحة تخزين مشتركة نسخ منها المهاجم سجلات قديمة لوكلاء البرمجة تضم بيانات اعتماد أخرى.
كم عدد مستخدمي كيرسر المتأثرين؟
تقول كيرسر إن ما يصل إلى نحو 5,000 مستخدم ربما تلقوا نسخة معدلة، فيما أفادت وسيلة إعلام بنحو 1,200 عملية تثبيت.
المصادر والتوضيحات
سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة. 2026-11-13. ملخص تحديث تحقيق كيرسر في 13 نوفمبر: نقطة الدخول والإصدارات المعدلة وعدد المستخدمين ومدة التعرض. باللغة الإنجليزية.
بزنس أبتيرن: كيرسر تربط الهجوم بمفتاح فايرووركس مكشوف. 2026-11-13. استجابة كيرسر: إلغاء وصول المورد ونقل الاستدلال وتغيير بيانات الاعتماد وإعادة بناء المتجر. باللغة الإنجليزية.
إم إل كيو: قراصنة استخدموا مفتاحاً مكشوفاً لدى فايرووركس. 2026-11-13. ما الذي فعله الكود الخفي وما الذي لم يتأثر بحسب كيرسر. باللغة الإنجليزية.
ديف كوميونيتي: شرح الحادث الأمني لدى كيرسر. 2026-11-14. شرح موجه للمطورين لسلسلة الهجوم، وهو تحليل ثانوي. باللغة الإنجليزية.
حتى 15 نوفمبر 2026. الأرقام مأخوذة من تحديث تحقيق كيرسر كما نقلته المصادر المذكورة، وعدد المستخدمين هو التقدير الأعلى للشركة وتختلف عنه تقارير أخرى. ولم تنشر فايرووركس رواية مفصلة. سلسلة الهجوم رسم توضيحي.