النص الكامل
يطابق النص التعليق الصوتي وتظل تواريخ التقرير وتوضيحاته سارية.
مفتاح واحد مكشوف فتح سلسلة من الاختراقات
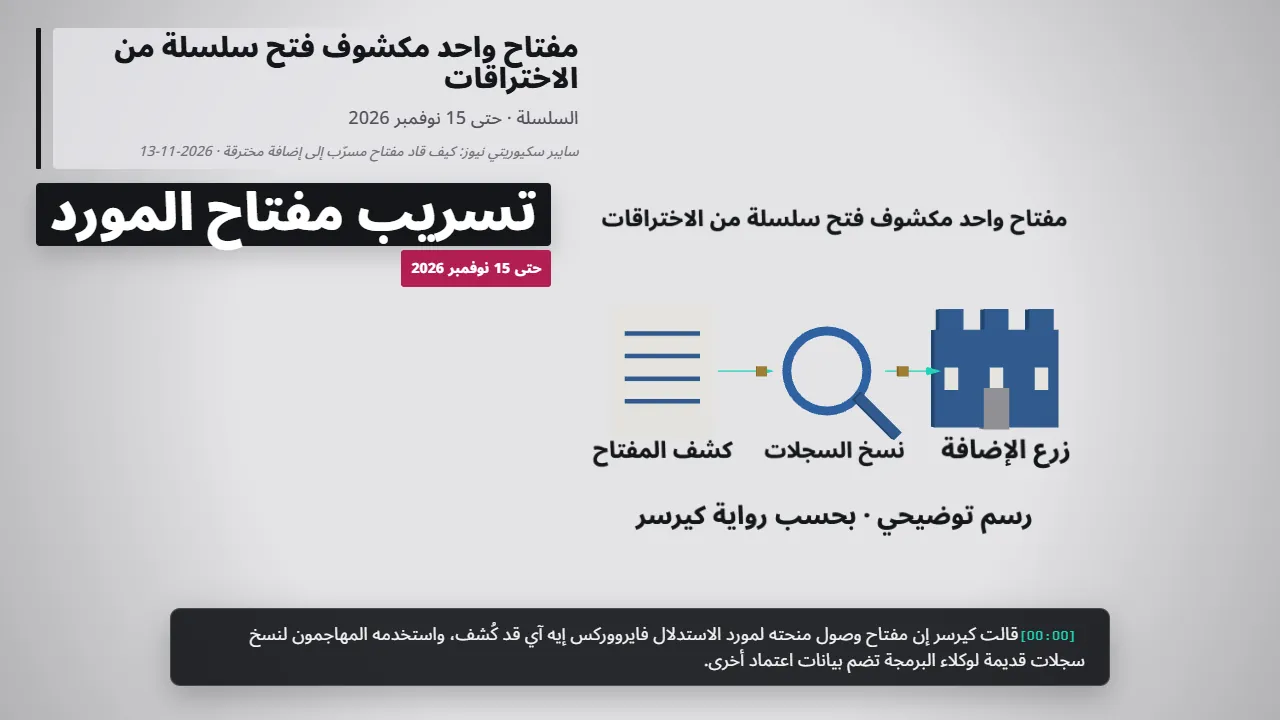
قالت كيرسر إن مفتاح وصول منحته لمورد الاستدلال فايرووركس إيه آي قد كُشف، واستخدمه المهاجمون لنسخ سجلات قديمة لوكلاء البرمجة تضم بيانات اعتماد أخرى.
سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13
ما يصل إلى 5,000 مستخدم ربما تلقوا نسخة مخترقة
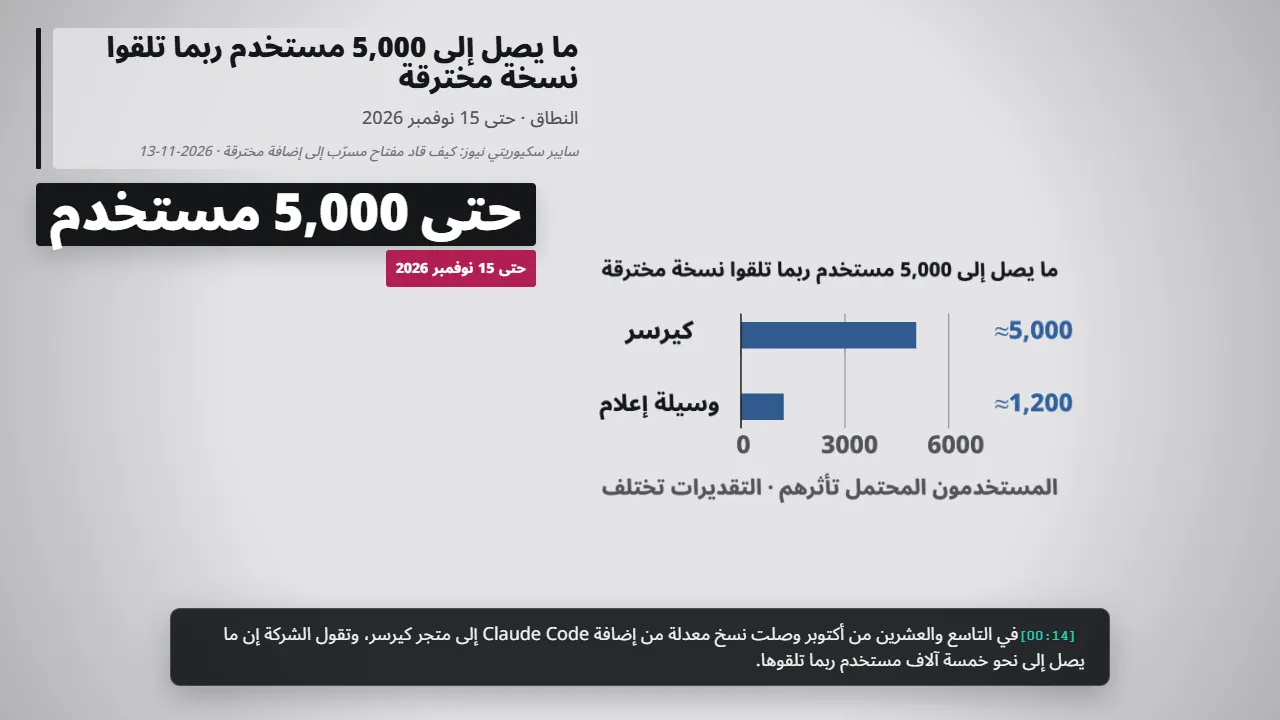
في التاسع والعشرين من أكتوبر وصلت نسخ معدلة من إضافة Claude Code إلى متجر كيرسر، وتقول الشركة إن ما يصل إلى نحو خمسة آلاف مستخدم ربما تلقوها.
سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13
بقيت النسخ المزيفة متاحة نحو 11 ساعة
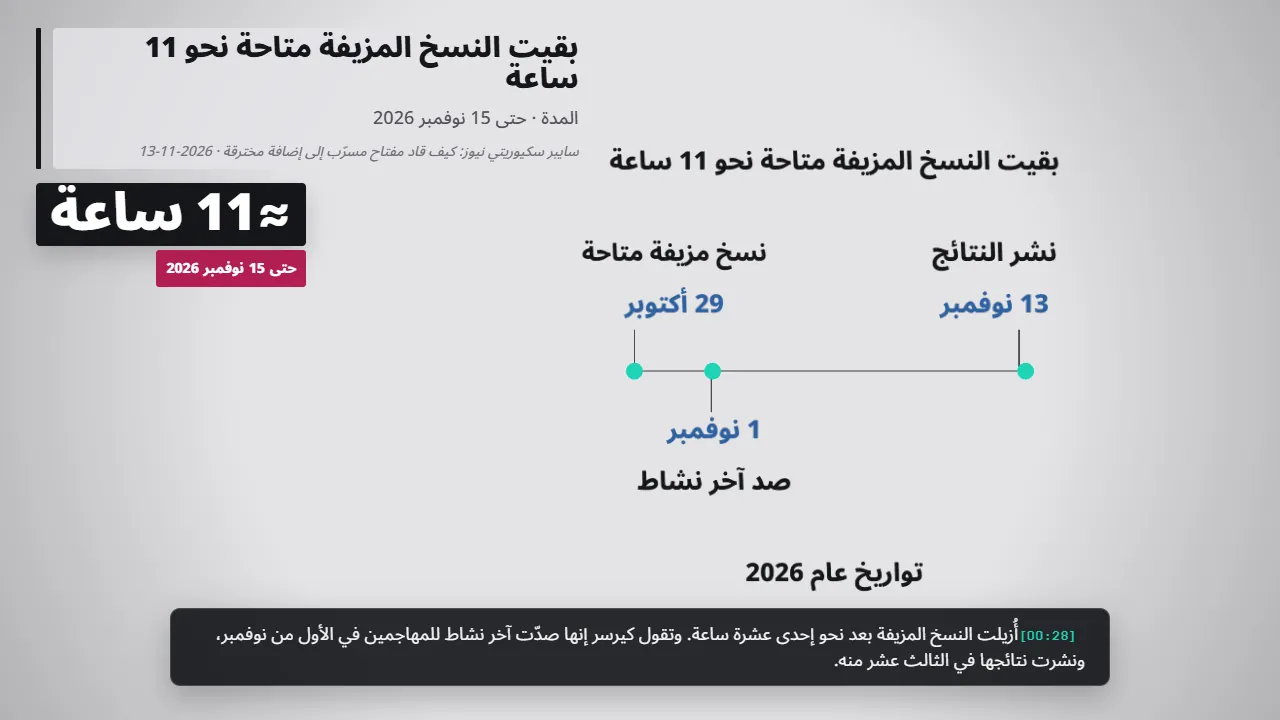
أُزيلت النسخ المزيفة بعد نحو إحدى عشرة ساعة. وتقول كيرسر إنها صدّت آخر نشاط للمهاجمين في الأول من نوفمبر، ونشرت نتائجها في الثالث عشر منه.
سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13
كيرسر قطعت وصول المورد وأعادت بناء متجرها
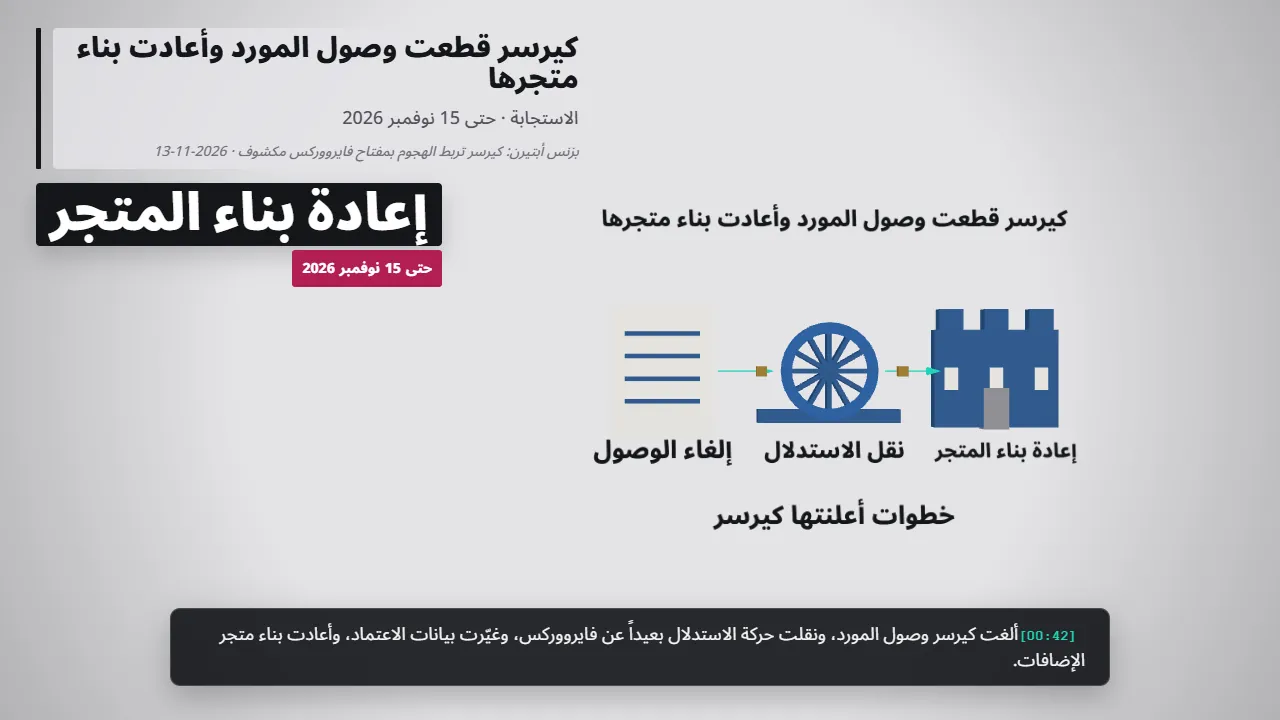
ألغت كيرسر وصول المورد، ونقلت حركة الاستدلال بعيداً عن فايرووركس، وغيّرت بيانات الاعتماد، وأعادت بناء متجر الإضافات.
بزنس أبتيرن: كيرسر تربط الهجوم بمفتاح فايرووركس مكشوف · 2026-11-13
هجوم عبر سلسلة التوريد
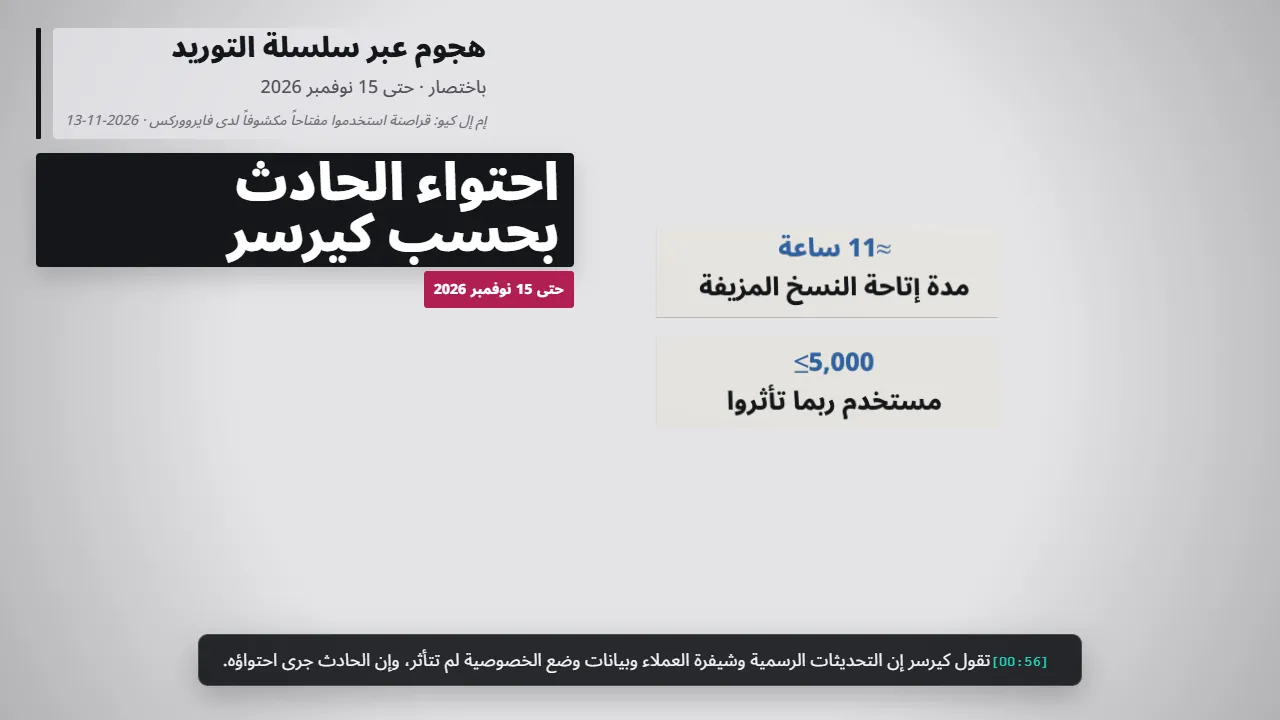
تقول كيرسر إن التحديثات الرسمية وشيفرة العملاء وبيانات وضع الخصوصية لم تتأثر، وإن الحادث جرى احتواؤه.
إم إل كيو: قراصنة استخدموا مفتاحاً مكشوفاً لدى فايرووركس · 2026-11-13
المصادر والتوضيحات
لخّصت سايبر سكيوريتي نيوز وبزنس أبتيرن وإم إل كيو تحديث كيرسر، وشرحت تدوينة على ديف كوميونيتي سلسلة الهجوم.
سايبر سكيوريتي نيوز: كيف قاد مفتاح مسرّب إلى إضافة مخترقة · 2026-11-13
روابط المصادر
- https://cybersecuritynews.com/cursor-data-breach/
- https://businessupturn.com/technology/cursor-says-exposed-fireworks-access-key-led-to-claude-code-extension-attack/
- https://mlq.ai/news/cursor-says-hackers-used-a-key-exposed-at-fireworks-ai-to-plant-a-malicious-claude-code-extension-in-its-marketplace/
- https://dev.to/tin_thnhbnh_6d6c9102d/cursors-security-incident-explained-a-leaked-vendor-key-a-poisoned-extension-and-5000-users-47h4