Una clave filtrada de un proveedor permitió colar una extensión falsa en Cursor
Cursor informó el 13 de noviembre de 2026 de que una clave de acceso expuesta por su proveedor de inferencia Fireworks AI permitió colocar el 29 de octubre versiones alteradas de la extensión Claude Code en su mercado, que llegaron a unos 5.000 usuarios como máximo.
Ver la explicación en 3DPuntos clave
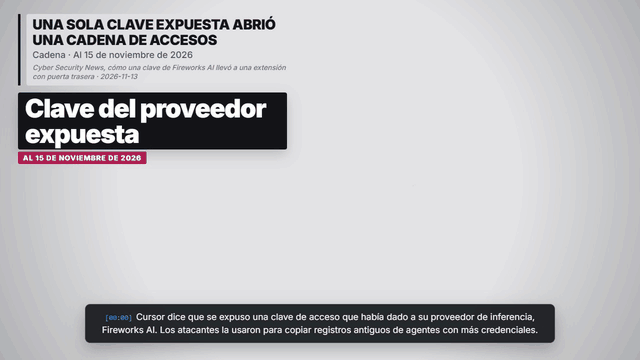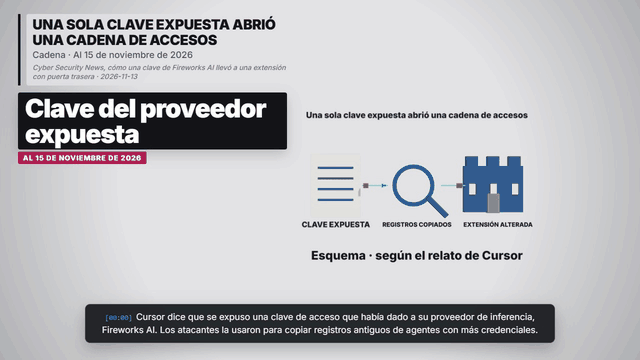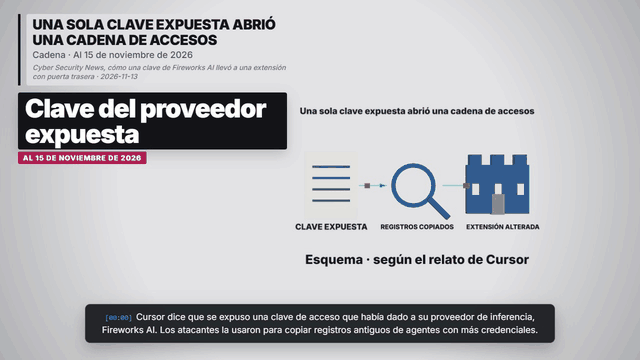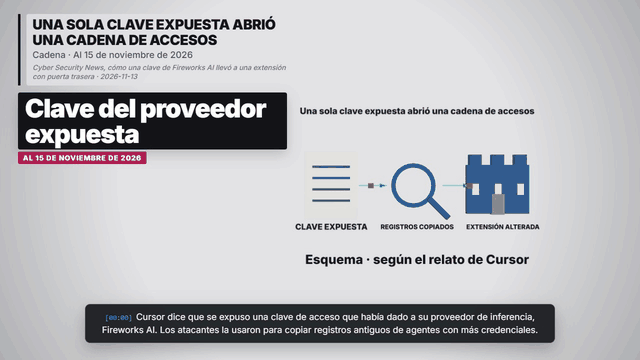
- Se expuso una clave de acceso que Cursor había dado a su proveedor de inferencia Fireworks AI. Permitía leer un almacenamiento compartido, del que el atacante copió registros antiguos de agentes con otras credenciales.
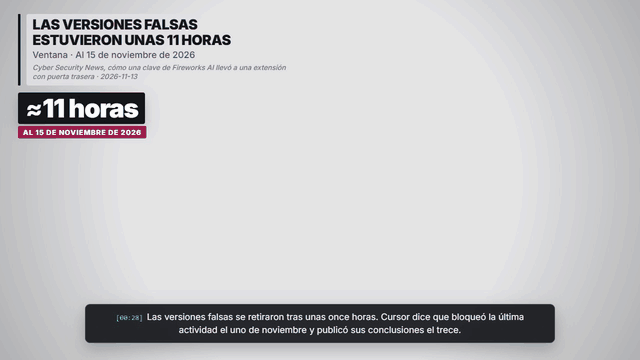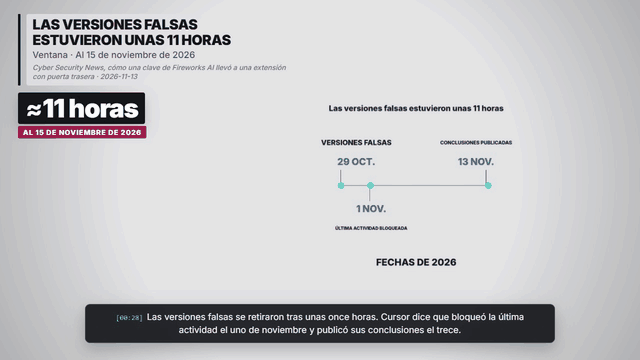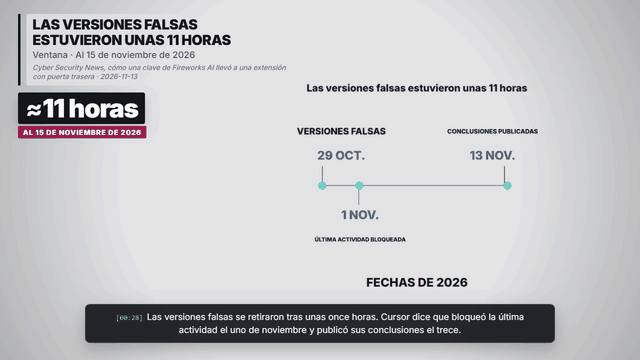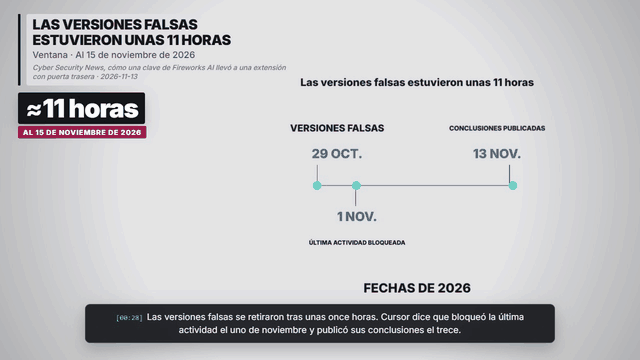
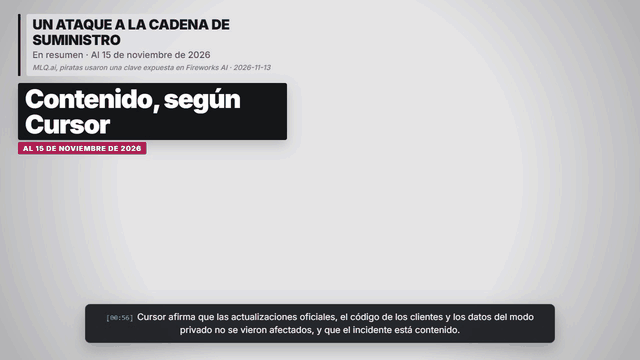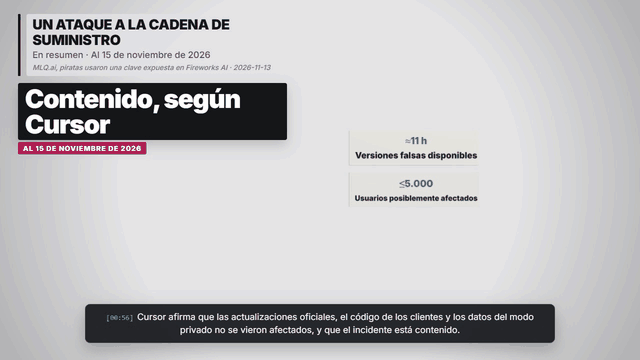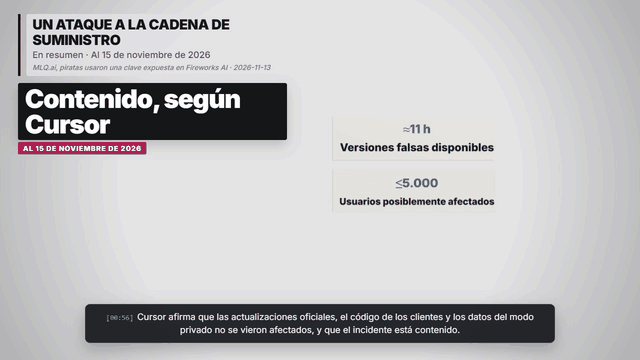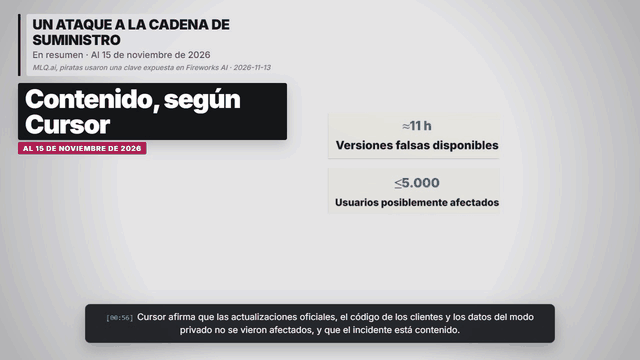
- Versiones alteradas de la extensión Claude Code, 2.1.312 y 2.1.313 para Windows y macOS, se colocaron en la caché del mercado de Cursor y se retiraron tras unas 11 horas.
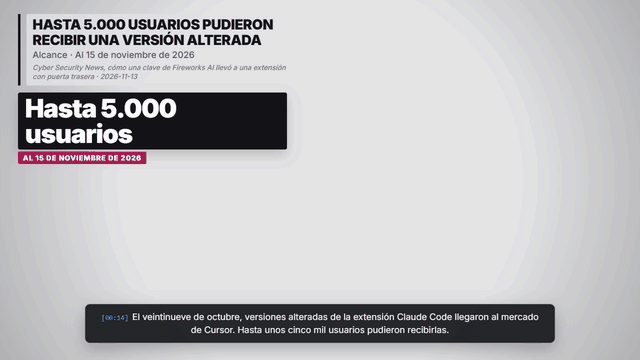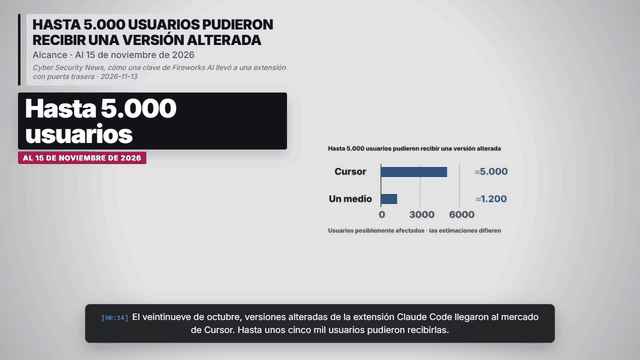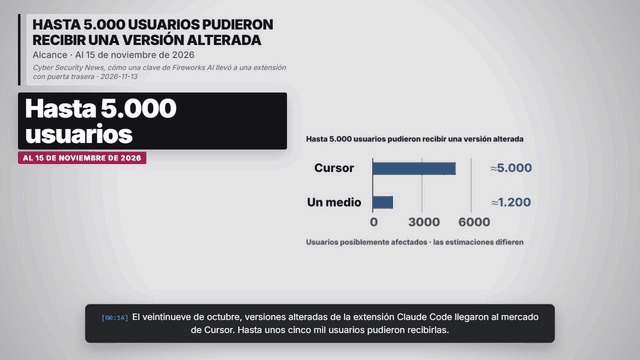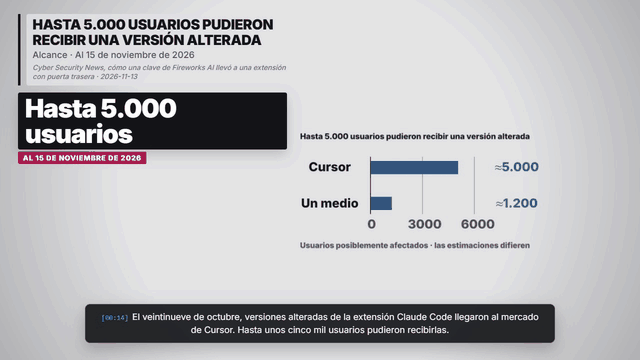
- Cursor dice que hasta unos 5.000 usuarios pudieron recibir una versión alterada; un medio habló de unas 1.200 instalaciones.
Cifras y fechas
| Período | Cifra o estado | Fuente |
|---|---|---|
| Punto de entrada | Se expuso una clave de acceso que Cursor había dado a su proveedor de inferencia Fireworks AI. Permitía leer un almacenamiento compartido, del que el atacante copió registros antiguos de agentes con otras credenciales. | Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13 |
| 29 de octubre | Versiones alteradas de la extensión Claude Code, 2.1.312 y 2.1.313 para Windows y macOS, se colocaron en la caché del mercado de Cursor y se retiraron tras unas 11 horas. | Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13 |
| Usuarios | Cursor dice que hasta unos 5.000 usuarios pudieron recibir una versión alterada; un medio habló de unas 1.200 instalaciones. | Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13 |
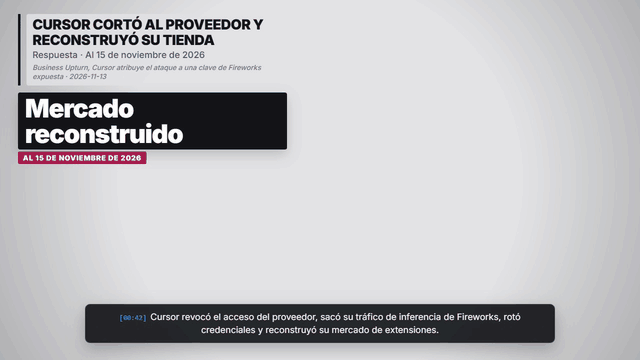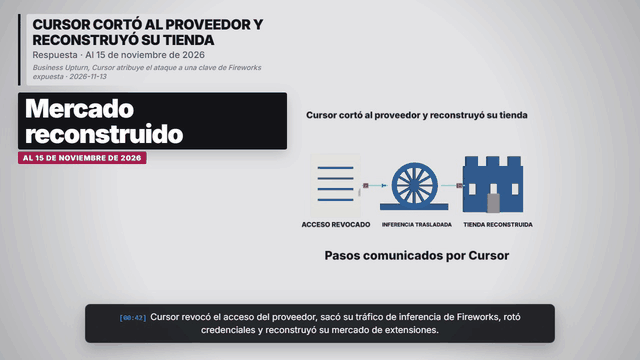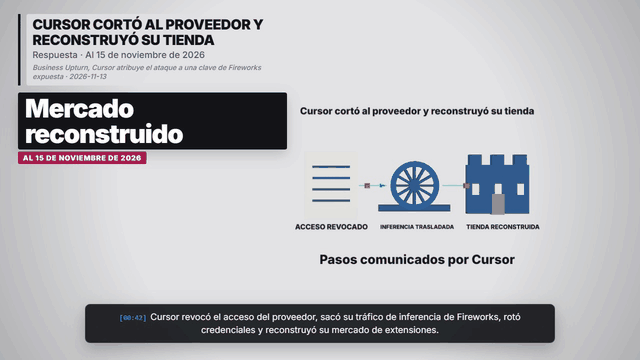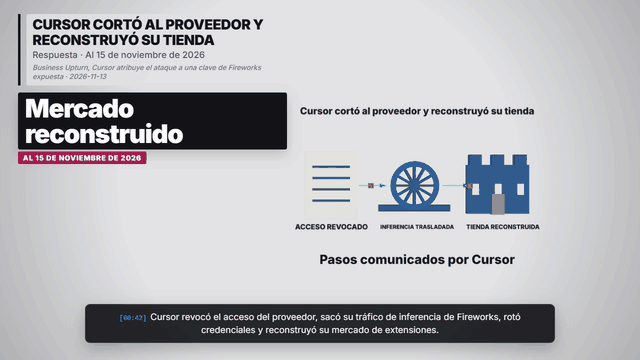
| Respuesta | Cursor revocó el acceso del proveedor, sacó su tráfico de inferencia de Fireworks, rotó credenciales internas y reconstruyó el mercado de extensiones. Dice que bloqueó la última actividad el 1 de noviembre. | Business Upturn, Cursor atribuye el ataque a una clave de Fireworks expuesta · 2026-11-13 |
Qué no se vio afectado
Según Cursor, las versiones oficiales de la aplicación, los repositorios de los clientes y los datos del modo privado no se vieron afectados. El código oculto recopilaba datos del equipo y del usuario e intentaba instalar una puerta trasera persistente. Fuente y contexto.
Qué se desconoce
Fireworks no ha detallado cómo se expuso la clave, y los recuentos externos de usuarios afectados difieren de la estimación de Cursor. Fuente y contexto.
Gráficos y diagramas del vídeo
Preguntas frecuentes
¿Cómo llegaron los atacantes al mercado de Cursor?
Se expuso una clave de acceso que Cursor había dado a su proveedor de inferencia Fireworks AI. Permitía leer un almacenamiento compartido, del que el atacante copió registros antiguos de agentes con otras credenciales.
¿Cuántos usuarios de Cursor se vieron afectados?
Cursor dice que hasta unos 5.000 usuarios pudieron recibir una versión alterada; un medio habló de unas 1.200 instalaciones.
Fuentes y aclaraciones
Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera. 2026-11-13. Resumen de la actualización de Cursor del 13 de noviembre: punto de entrada, versiones alteradas, usuarios y ventana de exposición. En inglés.
Business Upturn, Cursor atribuye el ataque a una clave de Fireworks expuesta. 2026-11-13. Respuesta de Cursor: acceso revocado, inferencia trasladada, credenciales rotadas y mercado reconstruido. En inglés.
MLQ.ai, piratas usaron una clave expuesta en Fireworks AI. 2026-11-13. Qué hacía el código oculto y qué no se vio afectado según Cursor. En inglés.
DEV Community, el incidente de seguridad de Cursor explicado. 2026-11-14. Explicación para desarrolladores de la cadena de ataque; análisis secundario. En inglés.
Al 15 de noviembre de 2026. Las cifras proceden de la actualización de la investigación de Cursor recogida por los medios citados; el número de usuarios es la estimación máxima de Cursor y otras fuentes difieren. Fireworks no ha publicado un relato detallado. La cadena de ataque es esquemática.