Une clé de fournisseur exposée a permis de piéger une extension dans Cursor
Cursor a indiqué le 13 novembre 2026 qu’une clé d’accès exposée par son fournisseur d’inférence Fireworks AI a permis de placer, le 29 octobre, des versions piégées de l’extension Claude Code dans sa place de marché, touchant jusqu’à environ 5 000 utilisateurs.
Voir la vidéo explicativeÀ retenir
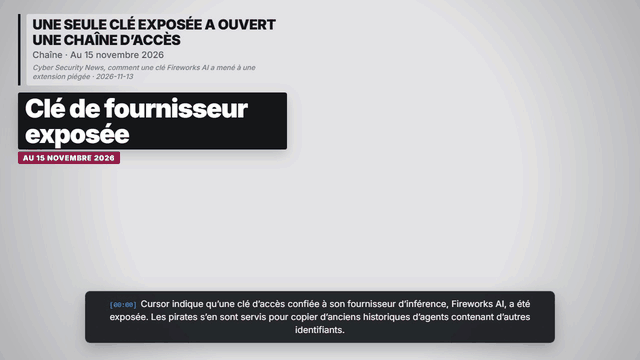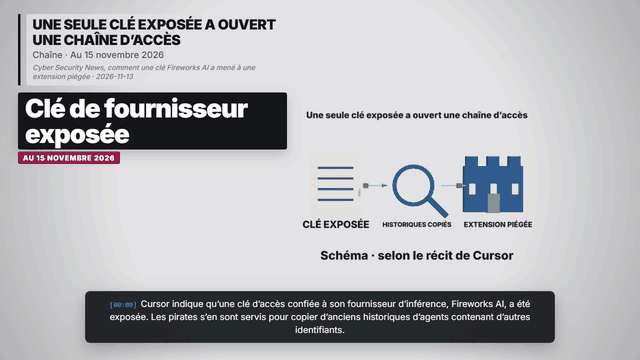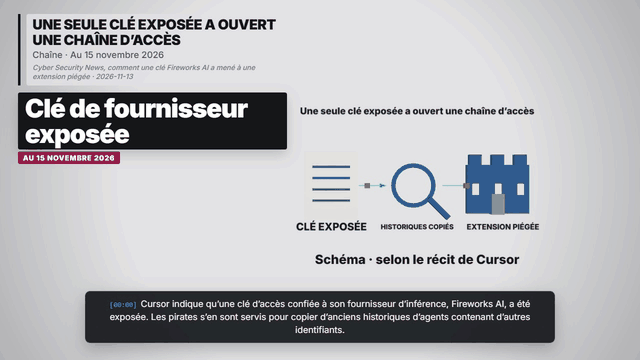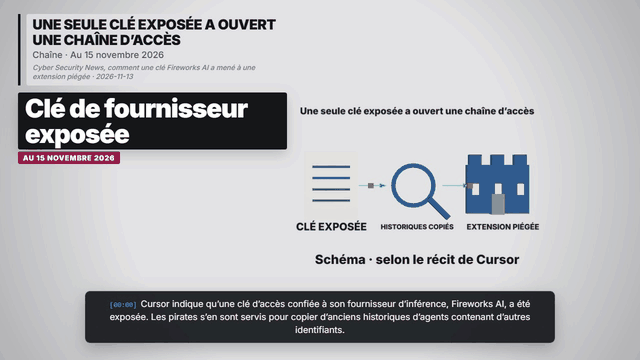
- Une clé d’accès confiée par Cursor à son fournisseur d’inférence Fireworks AI a été exposée. Elle donnait accès en lecture à un espace de stockage partagé, d’où l’attaquant a copié d’anciens historiques d’agents contenant d’autres identifiants.
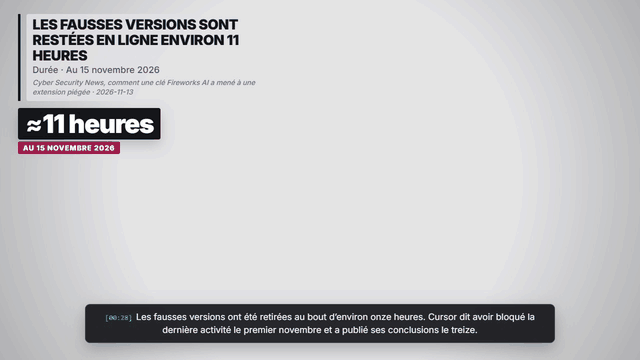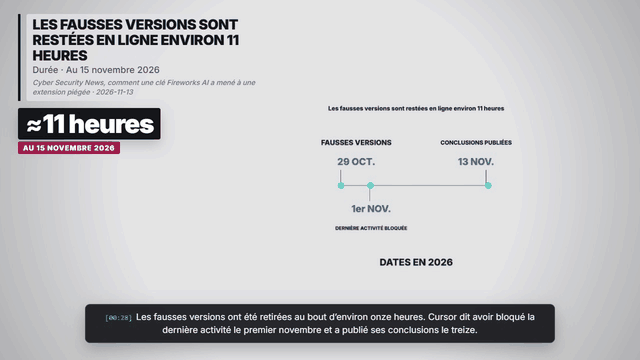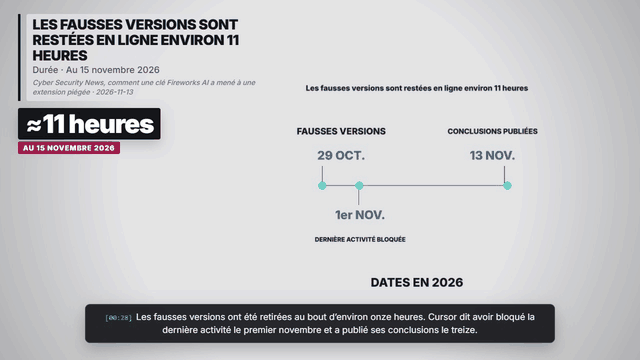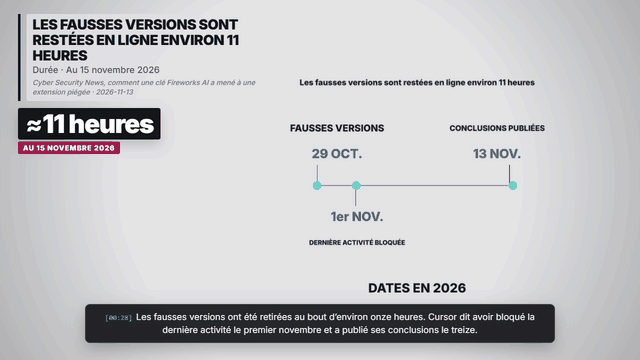
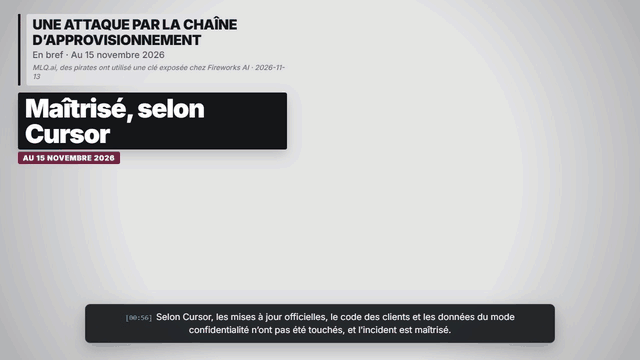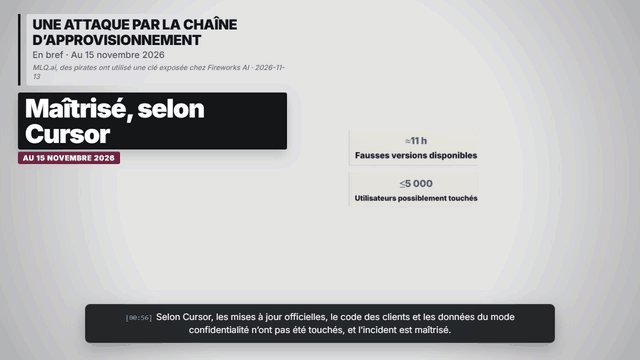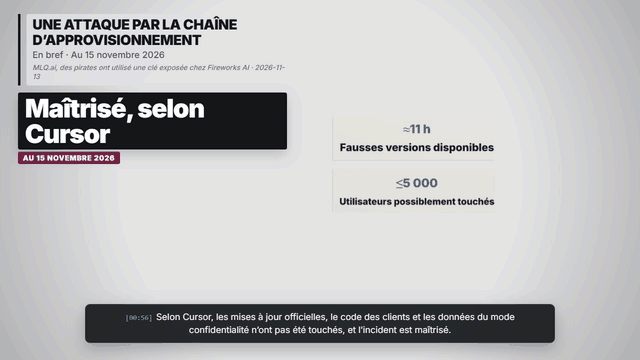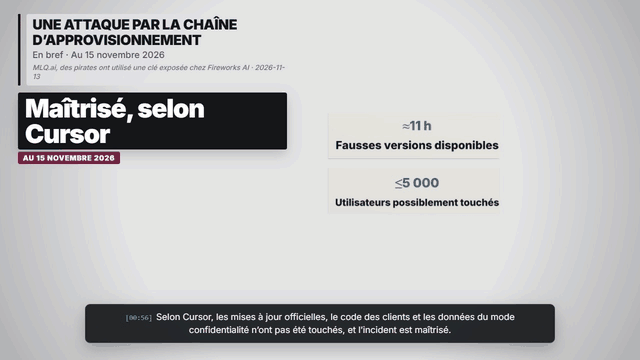
- Des versions piégées de l’extension Claude Code, 2.1.312 et 2.1.313 pour Windows et macOS, ont été placées dans le cache de la place de marché de Cursor, puis retirées après environ 11 heures.
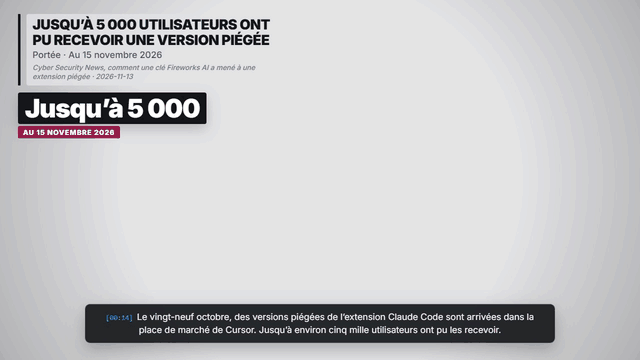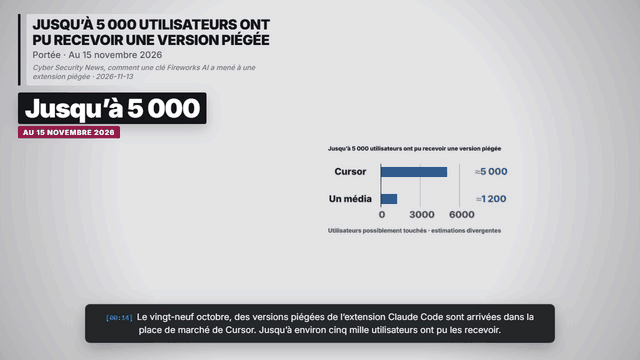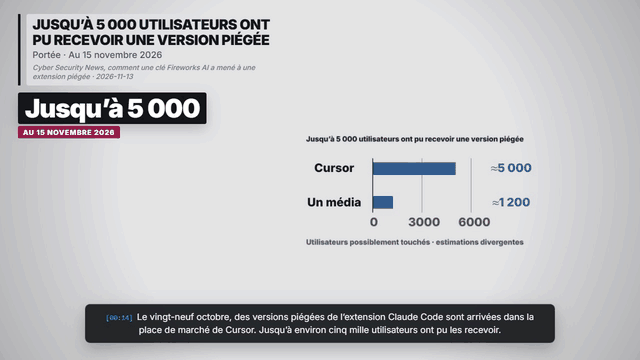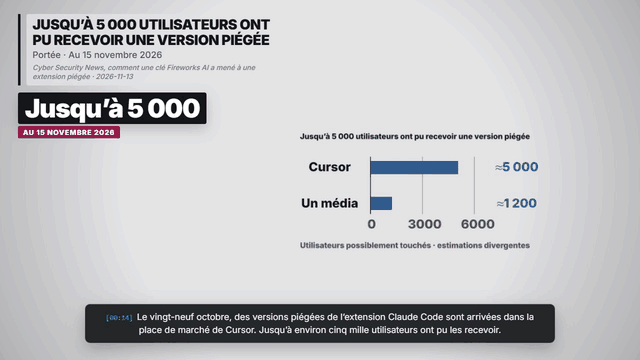
- Selon Cursor, jusqu’à environ 5 000 utilisateurs ont pu recevoir une version piégée ; un média a fait état d’environ 1 200 installations.
Chiffres et dates
| Période | Chiffre ou état | Source |
|---|---|---|
| Point d’entrée | Une clé d’accès confiée par Cursor à son fournisseur d’inférence Fireworks AI a été exposée. Elle donnait accès en lecture à un espace de stockage partagé, d’où l’attaquant a copié d’anciens historiques d’agents contenant d’autres identifiants. | Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13 |
| 29 octobre | Des versions piégées de l’extension Claude Code, 2.1.312 et 2.1.313 pour Windows et macOS, ont été placées dans le cache de la place de marché de Cursor, puis retirées après environ 11 heures. | Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13 |
| Utilisateurs | Selon Cursor, jusqu’à environ 5 000 utilisateurs ont pu recevoir une version piégée ; un média a fait état d’environ 1 200 installations. | Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13 |
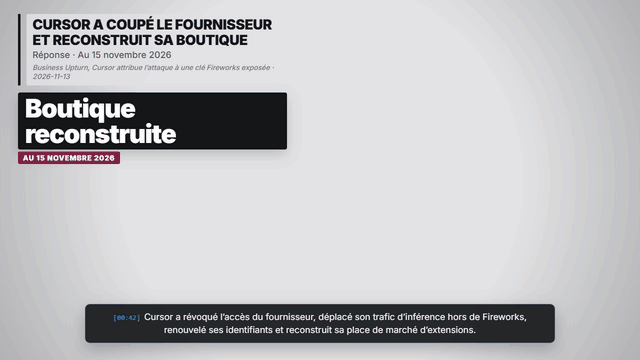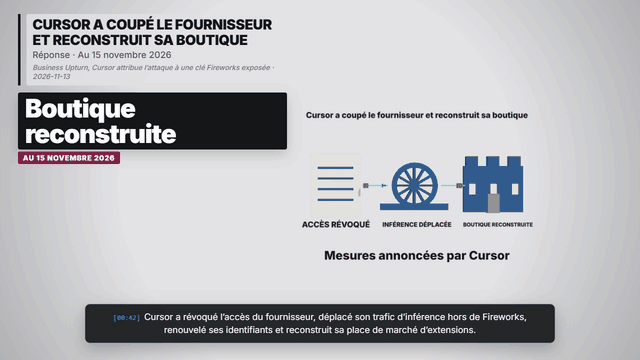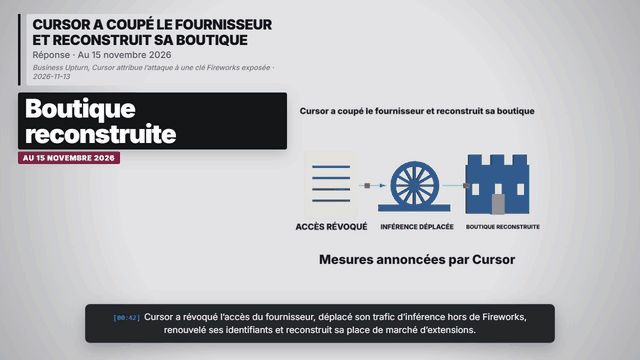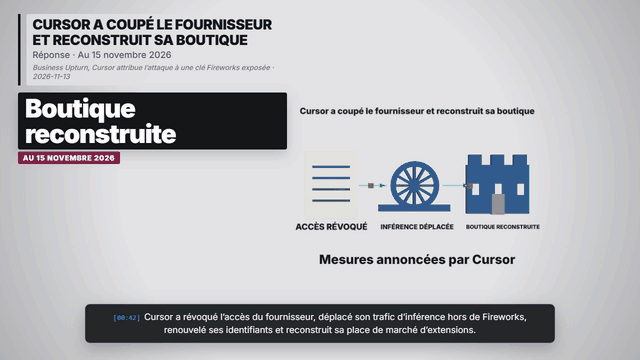
| Réponse | Cursor a révoqué l’accès du fournisseur, déplacé son trafic d’inférence hors de Fireworks, renouvelé ses identifiants internes et reconstruit sa place de marché. Il dit avoir bloqué la dernière activité le 1er novembre. | Business Upturn, Cursor attribue l’attaque à une clé Fireworks exposée · 2026-11-13 |
Ce qui n’a pas été touché
Selon Cursor, les versions officielles de l’application, les dépôts de code des clients et les données du mode confidentialité n’ont pas été touchés. Le code caché collectait des informations sur la machine et l’utilisateur et tentait d’installer une porte dérobée persistante. Source et contexte.
Ce qui reste inconnu
Fireworks n’a pas expliqué en détail comment la clé a été exposée, et les décomptes extérieurs d’utilisateurs touchés diffèrent de l’estimation de Cursor. Source et contexte.
Graphiques et schémas de la vidéo
Questions fréquentes
Comment les pirates ont-ils atteint la place de marché de Cursor ?
Une clé d’accès confiée par Cursor à son fournisseur d’inférence Fireworks AI a été exposée. Elle donnait accès en lecture à un espace de stockage partagé, d’où l’attaquant a copié d’anciens historiques d’agents contenant d’autres identifiants.
Combien d’utilisateurs de Cursor ont été touchés ?
Selon Cursor, jusqu’à environ 5 000 utilisateurs ont pu recevoir une version piégée ; un média a fait état d’environ 1 200 installations.
Sources et précisions
Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée. 2026-11-13. Résumé de la mise à jour de Cursor du 13 novembre : point d’entrée, versions piégées, nombre d’utilisateurs et durée d’exposition. En anglais.
Business Upturn, Cursor attribue l’attaque à une clé Fireworks exposée. 2026-11-13. Réponse de Cursor : accès révoqué, inférence déplacée, identifiants renouvelés, place de marché reconstruite. En anglais.
MLQ.ai, des pirates ont utilisé une clé exposée chez Fireworks AI. 2026-11-13. Ce que faisait le code caché et ce qui n’a pas été touché selon Cursor. En anglais.
DEV Community, l’incident de sécurité de Cursor expliqué. 2026-11-14. Explication pour développeurs de la chaîne d’attaque ; analyse secondaire. En anglais.
Au 15 novembre 2026. Les chiffres viennent de la mise à jour de l’enquête de Cursor relayée par les médias cités ; le nombre d’utilisateurs est l’estimation haute de Cursor et d’autres sources diffèrent. Fireworks n’a pas publié de récit détaillé. La chaîne d’attaque est schématique.