Transcripción completa
El texto reproduce la narración y conserva las fechas y aclaraciones del reportaje.
Una sola clave expuesta abrió una cadena de accesos
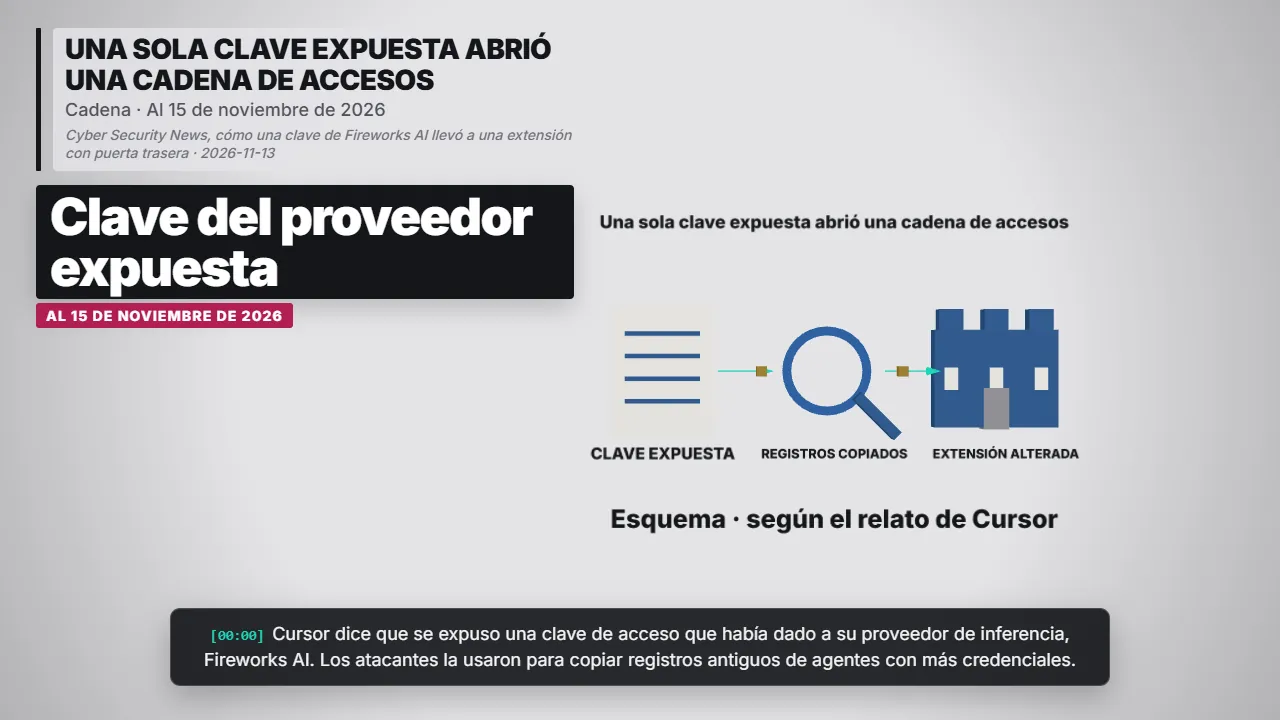
Cursor dice que se expuso una clave de acceso que había dado a su proveedor de inferencia, Fireworks AI. Los atacantes la usaron para copiar registros antiguos de agentes con más credenciales.
Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13
Hasta 5.000 usuarios pudieron recibir una versión alterada
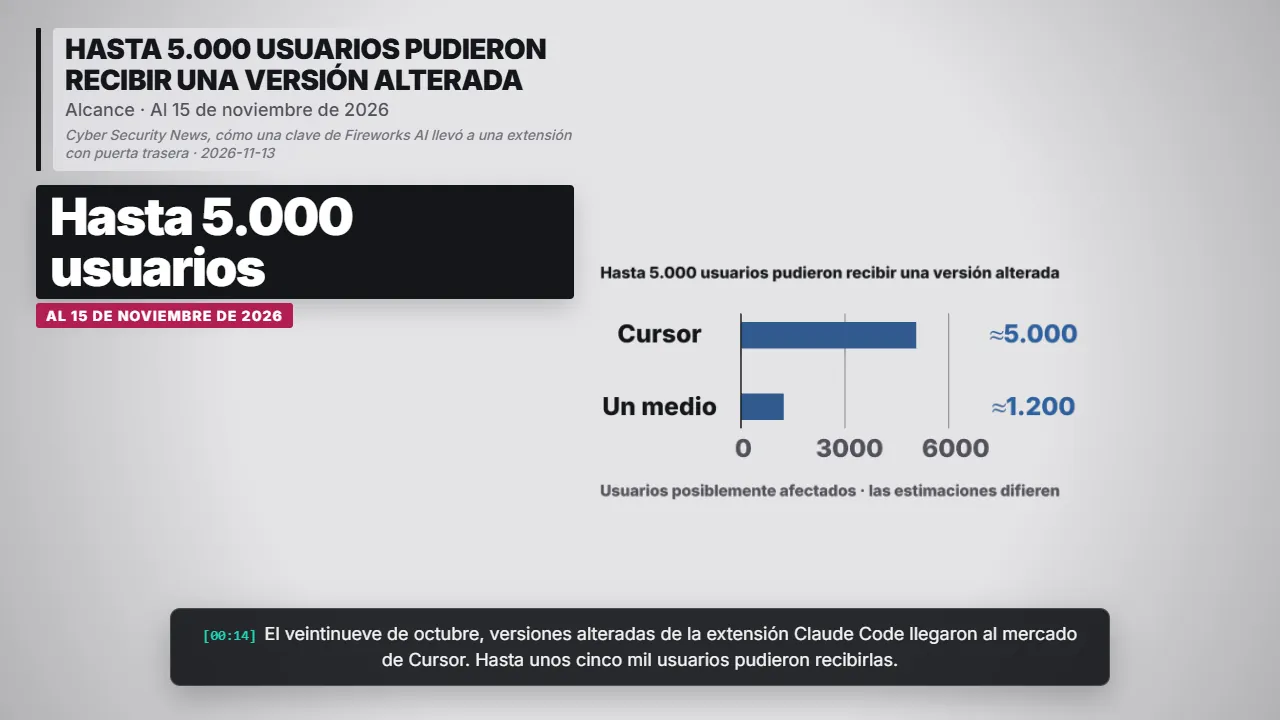
El veintinueve de octubre, versiones alteradas de la extensión Claude Code llegaron al mercado de Cursor. Hasta unos cinco mil usuarios pudieron recibirlas.
Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13
Las versiones falsas estuvieron unas 11 horas
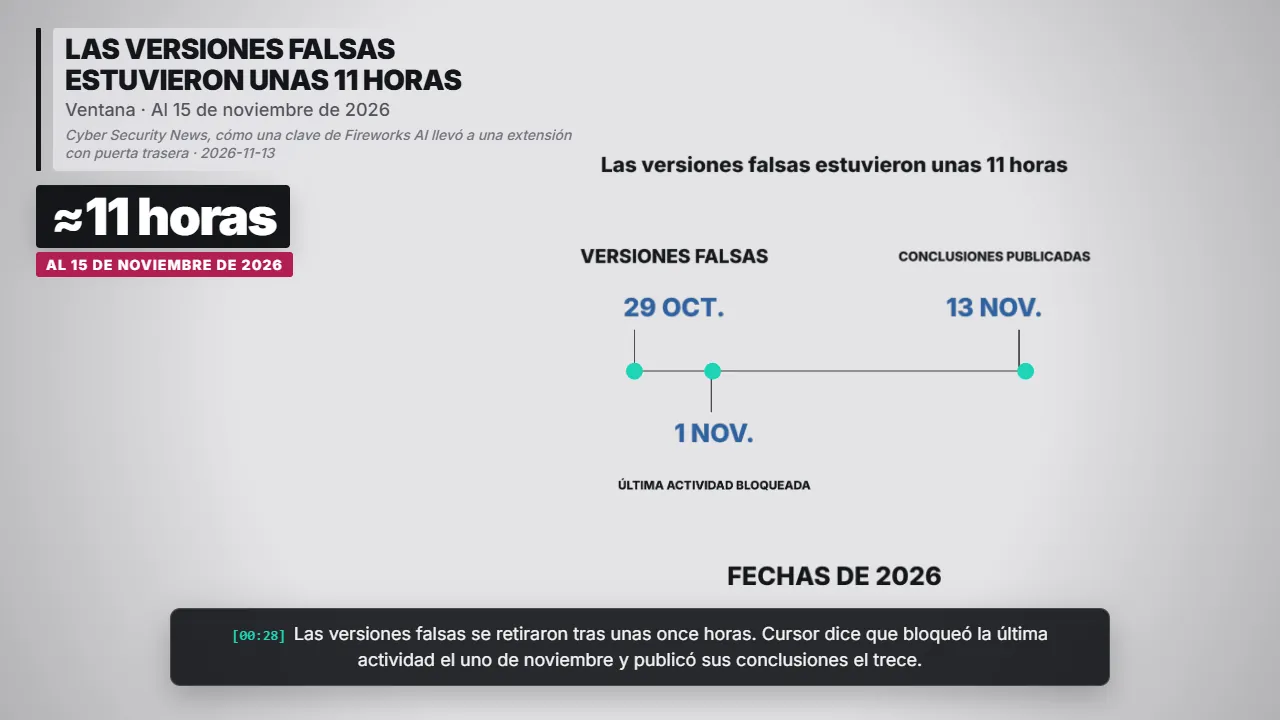
Las versiones falsas se retiraron tras unas once horas. Cursor dice que bloqueó la última actividad el uno de noviembre y publicó sus conclusiones el trece.
Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13
Cursor cortó al proveedor y reconstruyó su tienda
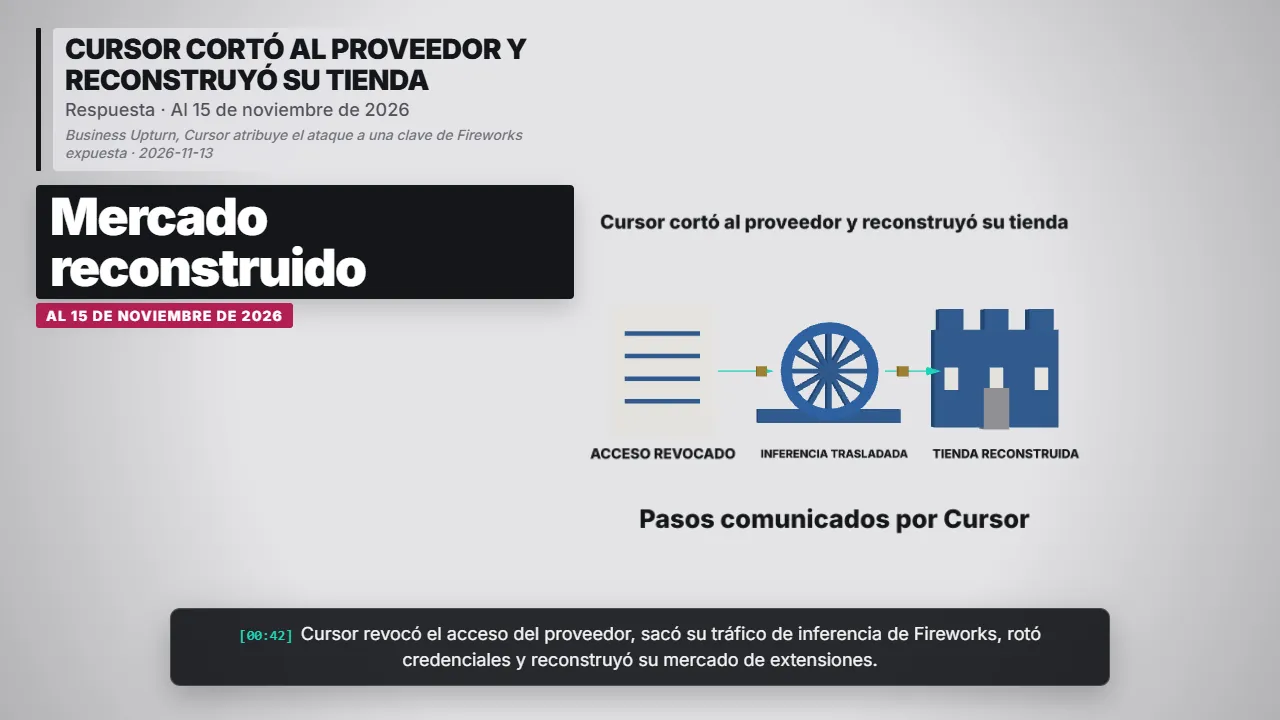
Cursor revocó el acceso del proveedor, sacó su tráfico de inferencia de Fireworks, rotó credenciales y reconstruyó su mercado de extensiones.
Business Upturn, Cursor atribuye el ataque a una clave de Fireworks expuesta · 2026-11-13
Un ataque a la cadena de suministro
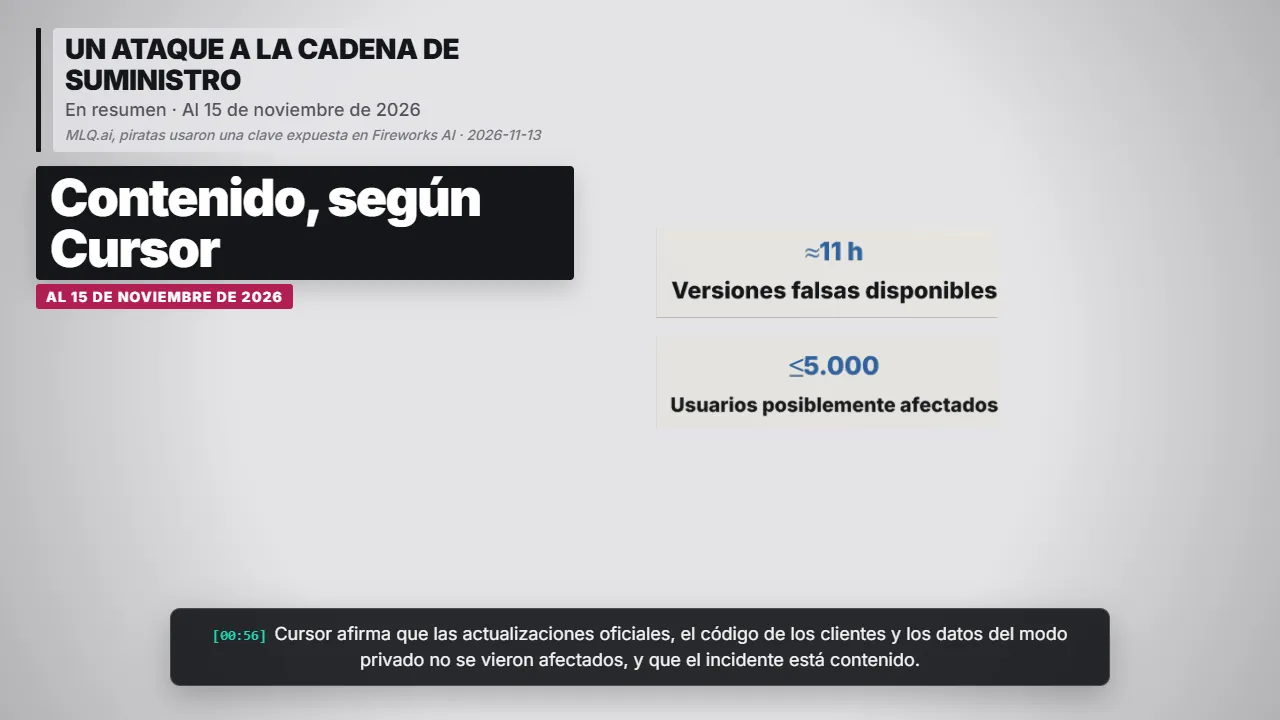
Cursor afirma que las actualizaciones oficiales, el código de los clientes y los datos del modo privado no se vieron afectados, y que el incidente está contenido.
MLQ.ai, piratas usaron una clave expuesta en Fireworks AI · 2026-11-13
FUENTES Y PRECISIONES
Cyber Security News, Business Upturn y MLQ resumieron la actualización de Cursor. Un artículo de DEV Community explicó la cadena de ataque.
Cyber Security News, cómo una clave de Fireworks AI llevó a una extensión con puerta trasera · 2026-11-13
Enlaces a las fuentes
- https://cybersecuritynews.com/cursor-data-breach/
- https://businessupturn.com/technology/cursor-says-exposed-fireworks-access-key-led-to-claude-code-extension-attack/
- https://mlq.ai/news/cursor-says-hackers-used-a-key-exposed-at-fireworks-ai-to-plant-a-malicious-claude-code-extension-in-its-marketplace/
- https://dev.to/tin_thnhbnh_6d6c9102d/cursors-security-incident-explained-a-leaked-vendor-key-a-poisoned-extension-and-5000-users-47h4