Transcription intégrale
Le texte reprend la narration. Les dates et les précisions du reportage s’appliquent.
Une seule clé exposée a ouvert une chaîne d’accès
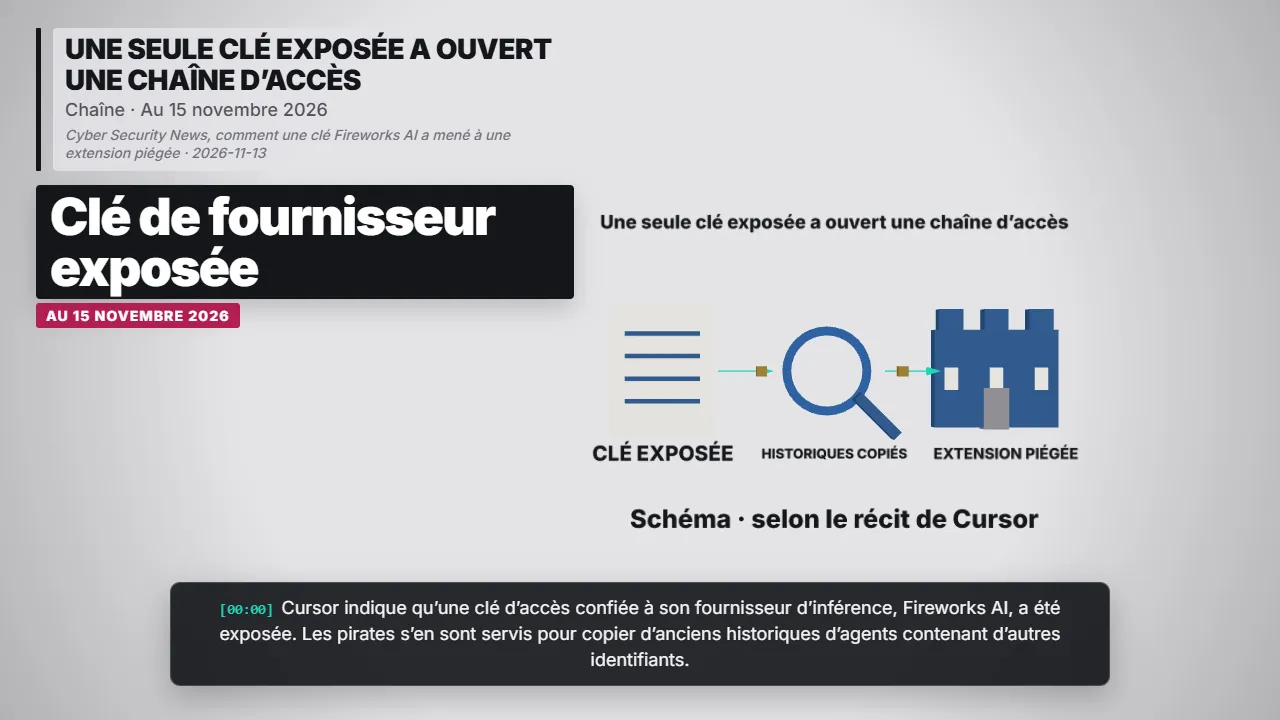
Cursor indique qu’une clé d’accès confiée à son fournisseur d’inférence, Fireworks AI, a été exposée. Les pirates s’en sont servis pour copier d’anciens historiques d’agents contenant d’autres identifiants.
Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13
Jusqu’à 5 000 utilisateurs ont pu recevoir une version piégée
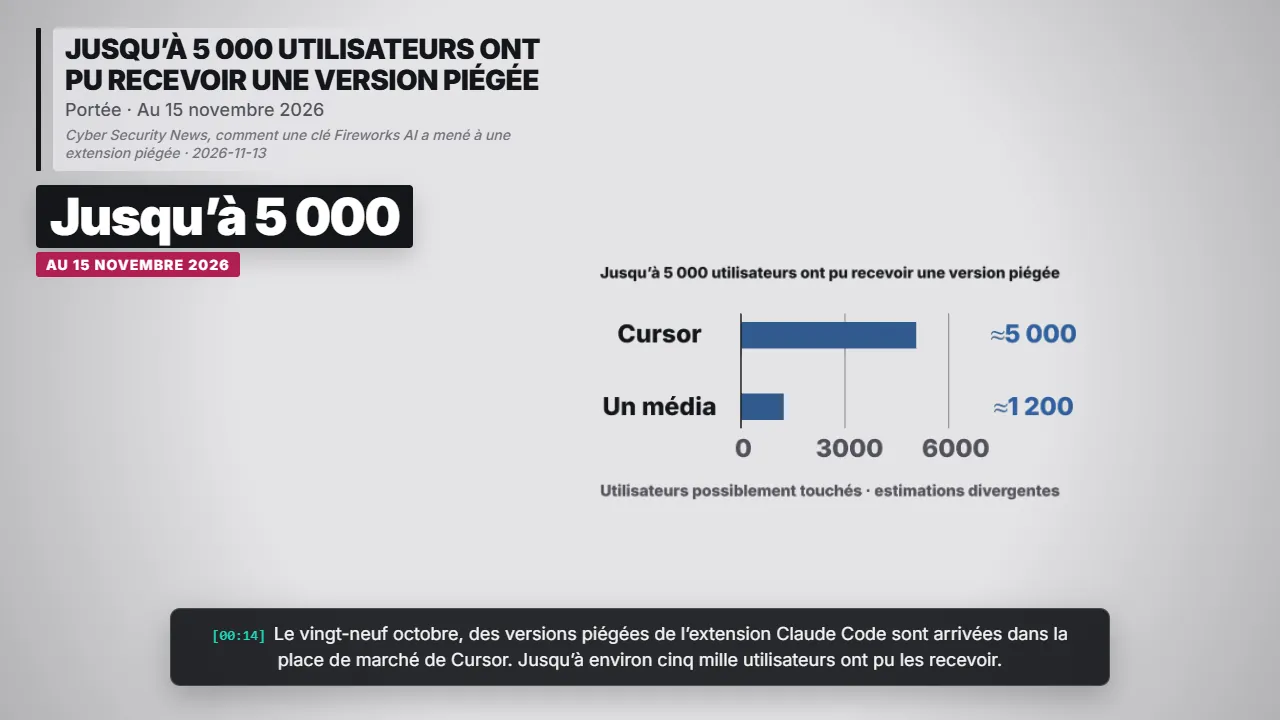
Le vingt-neuf octobre, des versions piégées de l’extension Claude Code sont arrivées dans la place de marché de Cursor. Jusqu’à environ cinq mille utilisateurs ont pu les recevoir.
Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13
Les fausses versions sont restées en ligne environ 11 heures
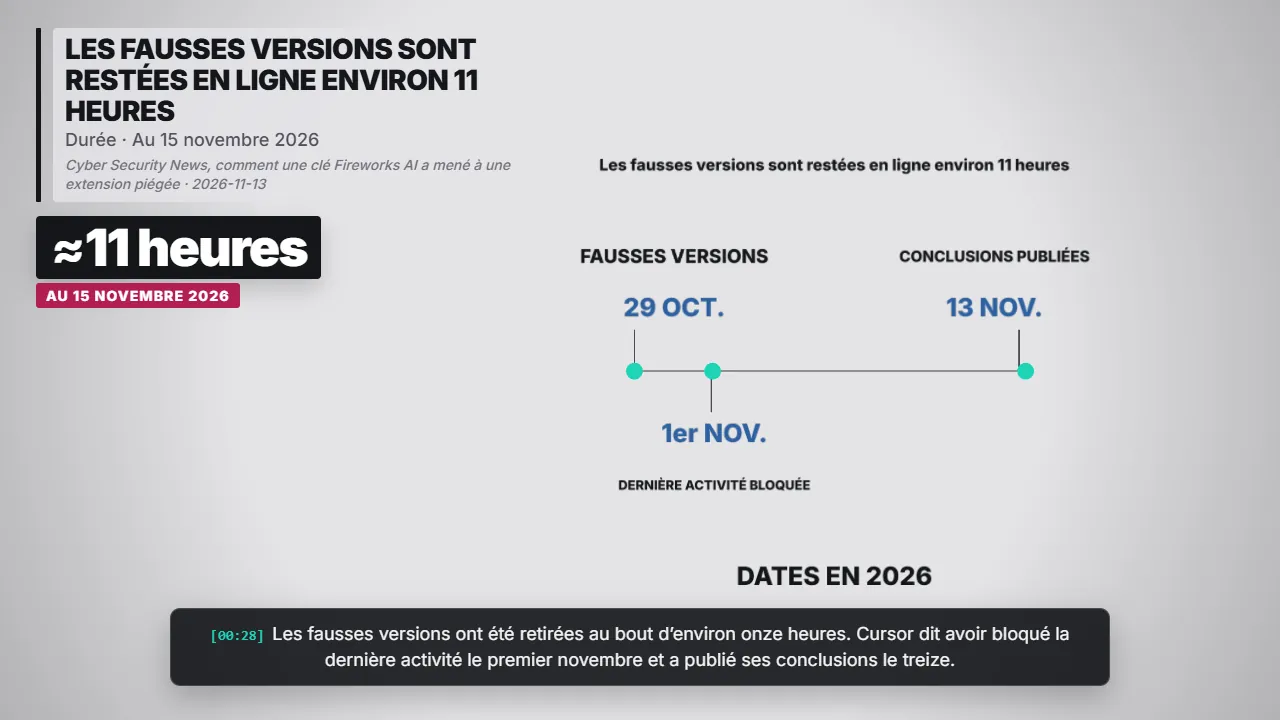
Les fausses versions ont été retirées au bout d’environ onze heures. Cursor dit avoir bloqué la dernière activité le premier novembre et a publié ses conclusions le treize.
Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13
Cursor a coupé le fournisseur et reconstruit sa boutique
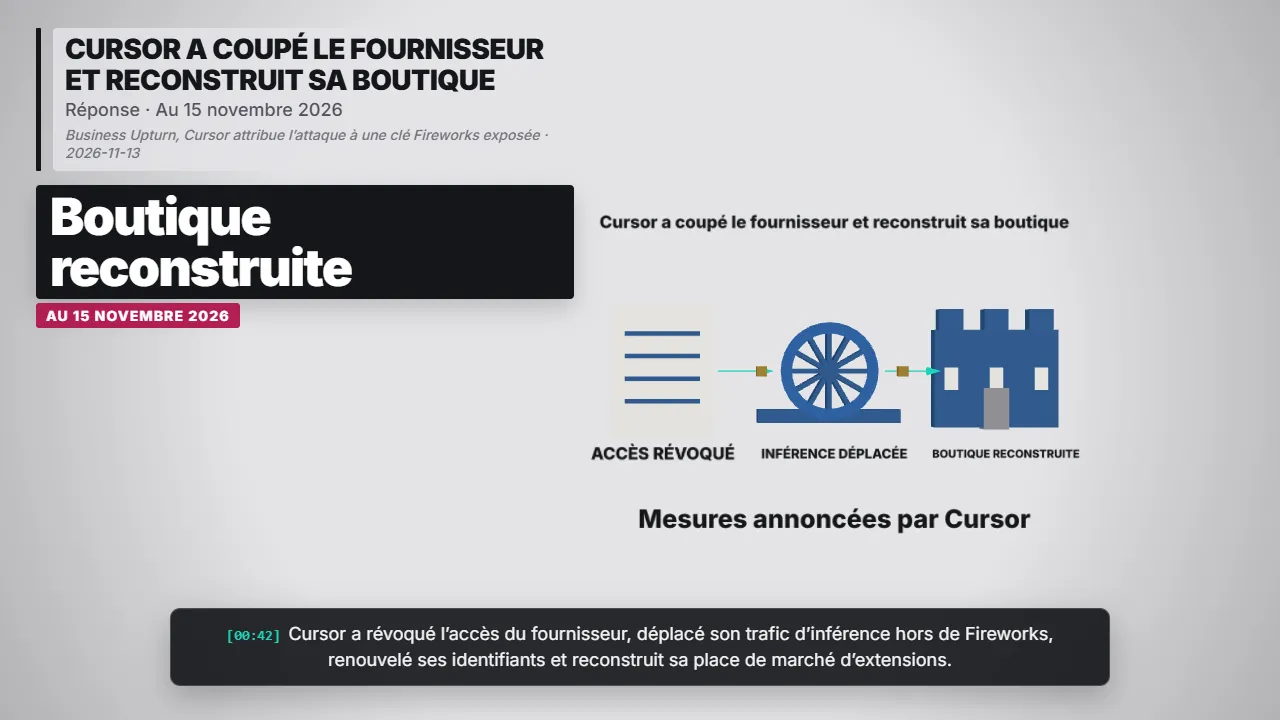
Cursor a révoqué l’accès du fournisseur, déplacé son trafic d’inférence hors de Fireworks, renouvelé ses identifiants et reconstruit sa place de marché d’extensions.
Business Upturn, Cursor attribue l’attaque à une clé Fireworks exposée · 2026-11-13
Une attaque par la chaîne d’approvisionnement
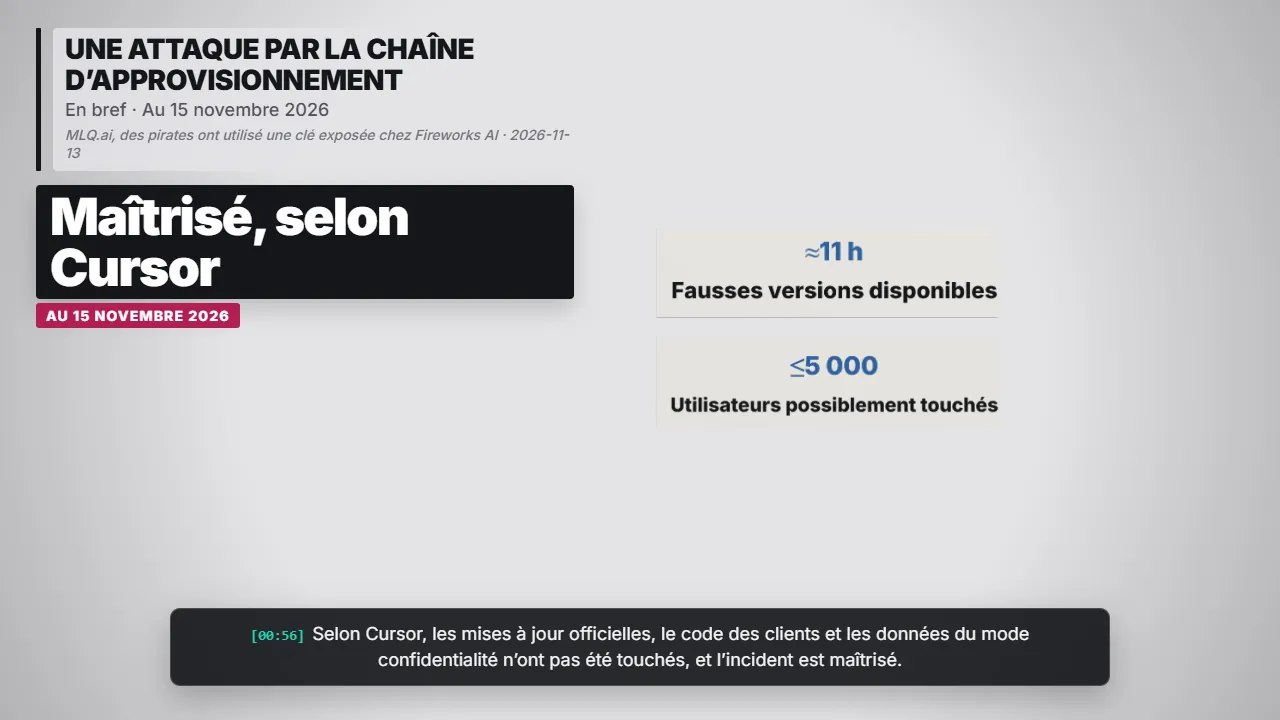
Selon Cursor, les mises à jour officielles, le code des clients et les données du mode confidentialité n’ont pas été touchés, et l’incident est maîtrisé.
MLQ.ai, des pirates ont utilisé une clé exposée chez Fireworks AI · 2026-11-13
SOURCES ET PRÉCISIONS
Cyber Security News, Business Upturn et MLQ ont résumé la mise à jour de Cursor. Un billet de DEV Community a détaillé la chaîne d’attaque.
Cyber Security News, comment une clé Fireworks AI a mené à une extension piégée · 2026-11-13
Liens vers les sources
- https://cybersecuritynews.com/cursor-data-breach/
- https://businessupturn.com/technology/cursor-says-exposed-fireworks-access-key-led-to-claude-code-extension-attack/
- https://mlq.ai/news/cursor-says-hackers-used-a-key-exposed-at-fireworks-ai-to-plant-a-malicious-claude-code-extension-in-its-marketplace/
- https://dev.to/tin_thnhbnh_6d6c9102d/cursors-security-incident-explained-a-leaked-vendor-key-a-poisoned-extension-and-5000-users-47h4